USN-8887-1: falle nel kernel Linux, una compromette l'integrità dei guest SEV-SNP
Ubuntu pubblica USN-8887-1: più falle nel kernel Linux, inclusa una su processori AMD che mette a rischio l'integrità della memoria dei guest SEV-SNP.
Redazione UptimeMag · 6 ottobre 2026 · 1 minuti di lettura
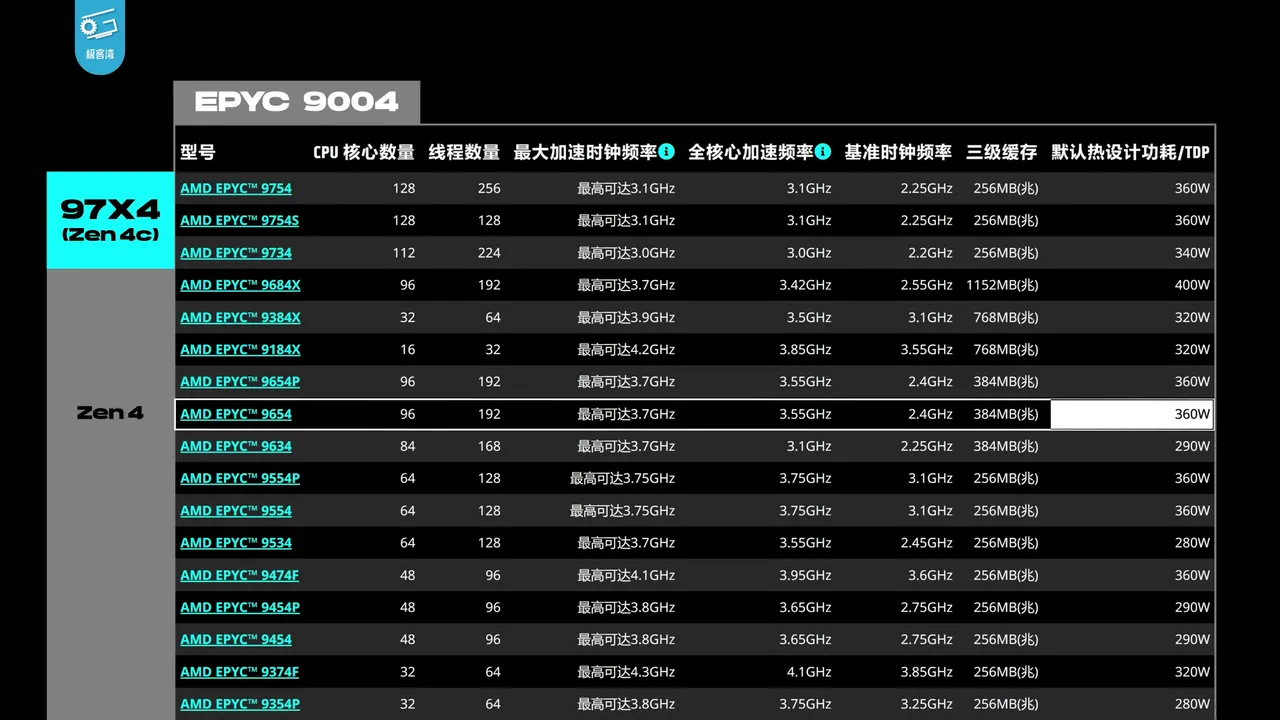
Ubuntu ha pubblicato l'avviso di sicurezza USN-8887-1, che corregge più vulnerabilità nel kernel Linux. Riguarda chi gestisce host di virtualizzazione e VPS su infrastrutture AMD con SEV-SNP, oltre a chi usa sistemi ARM64 o ARM32 in produzione.
La falla più critica: CVE-2023-20585
Secondo l'avviso ufficiale Ubuntu, alcuni processori AMD non eseguivano correttamente i controlli della Reverse Map Table (RMP) quando l'IOMMU accedeva a determinati buffer host. Un attaccante locale con accesso all'hypervisor potrebbe sfruttare questo difetto per innescare una condizione out-of-bounds e compromettere l'integrità della memoria dei guest SEV-SNP.
Per chi offre VPS o cloud privato basato su tecnologia di confidential computing AMD SEV-SNP, è un punto da non sottovalutare: la promessa di isolamento del guest rispetto all'hypervisor è proprio ciò che questa classe di vulnerabilità mette in discussione.
Altri componenti corretti
L'avviso segnala ulteriori problemi di sicurezza nel kernel Linux, nei seguenti sottosistemi:
- architettura ARM64;
- driver NVDIMM (Non-Volatile Memory Device);
- Handshake API;
- architettura ARM32.
Il testo dell'avviso ufficiale non riporta, nella porzione disponibile, il dettaglio completo di tutti i CVE associati a questi sottosistemi né l'elenco dei pacchetti kernel interessati (linux-generic, linux-aws, linux-azure e varianti). Chi gestisce server Ubuntu dovrebbe consultare la pagina ufficiale dell'avviso su ubuntu.com/security/notices/USN-8887-1 per l'elenco completo dei pacchetti da aggiornare e verificare se è richiesto un riavvio, come spesso accade per gli aggiornamenti kernel.
Cosa fare
Come per ogni USN relativo al kernel, l'aggiornamento si applica con:
sudo apt update && sudo apt upgrade
seguito, se richiesto dal changelog del pacchetto, da un riavvio del sistema per caricare il nuovo kernel in memoria. Per gli host di virtualizzazione con guest SEV-SNP, verificare anche la versione del firmware AMD SEV-SNP tramite la documentazione del produttore della piattaforma, perché la mitigazione lato kernel da sola potrebbe non coprire l'intera catena di attacco descritta nel CVE.
Testo redatto con il supporto dell'intelligenza artificiale e verificato dalla redazione (AI Act, art. 50). Fonte: Ubuntu – avvisi di sicurezza.